1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
| level11@blowfish:/levels/tmp/geegeegee$ gdb -q /levels/level11
Using host libthread_db library /lib/tls/libthread_db.so.1.
(gdb) disassemble main
Dump of assembler code for function main:
0x080483f4 <main+0>: push %ebp
0x080483f5 <main+1>: mov %esp,%ebp
0x080483f7 <main+3>: sub $0x28,%esp
0x080483fa <main+6>: and $0xfffffff0,%esp
0x080483fd <main+9>: mov $0x0,%eax
0x08048402 <main+14>: sub %eax,%esp
0x08048404 <main+16>: movl $0x10,0x8(%esp)
0x0804840c <main+24>: mov 0xc(%ebp),%eax
0x0804840f <main+27>: add $0x8,%eax
0x08048412 <main+30>: mov (%eax),%eax
0x08048414 <main+32>: mov %eax,0x4(%esp)
0x08048418 <main+36>: lea 0xfffffff8(%ebp),%eax
0x0804841b <main+39>: mov %eax,(%esp)
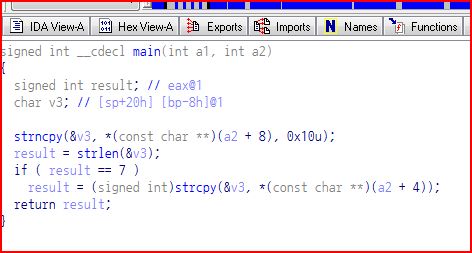
0x0804841e <main+42>: call 0x804830c <strncpy@plt>
0x08048423 <main+47>: lea 0xfffffff8(%ebp),%eax
0x08048426 <main+50>: mov %eax,(%esp)
0x08048429 <main+53>: call 0x80482ec <strlen@plt>
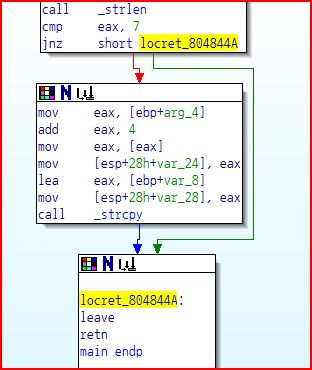
0x0804842e <main+58>: cmp $0x7,%eax
0x08048431 <main+61>: jne 0x804844a <main+86>
0x08048433 <main+63>: mov 0xc(%ebp),%eax
0x08048436 <main+66>: add $0x4,%eax
0x08048439 <main+69>: mov (%eax),%eax
0x0804843b <main+71>: mov %eax,0x4(%esp)
0x0804843f <main+75>: lea 0xfffffff8(%ebp),%eax
0x08048442 <main+78>: mov %eax,(%esp)
0x08048445 <main+81>: call 0x804831c <strcpy@plt>
0x0804844a <main+86>: leave
0x0804844b <main+87>: ret
0x0804844c <main+88>: nop
0x0804844d <main+89>: nop
0x0804844e <main+90>: nop
0x0804844f <main+91>: nop
End of assembler dump.
(gdb)
|